Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

React : une faille critique expose les serveurs à une exécution de code à distance

Une vulnérabilité critique affecte trois packages utilisés par React Server Components. Notée 9,5 sur 10 selon CVSS v4.0, elle pourrait permettre à un attaquant non authentifié d’exécuter du code à distance sur un serveur. Publiée le 14 octobre 2026, l’alerte concerne certaines configurations particulières. Les mainteneurs recommandent néanmoins une mise à jour immédiate.

PolinRider : 12 versions npm piégées utilisent Ethereum pour diffuser un malware

Sonatype Research Labs a découvert douze versions malveillantes réparties dans dix packages npm. Elles dissimulent un chargeur JavaScript associé à PolinRider. Celui-ci interroge la blockchain Ethereum pour localiser un serveur distant, puis télécharge et exécute d’autres charges malveillantes. Particularité inquiétante : le code peut s’activer au chargement d’un module, sans script d’installation npm.

DeepSeek : un agent IA jailbreaké infiltre un opérateur télécom européen et accède à des millions de dossiers médicaux

Une enquête publiée le 8 novembre 2026 par Malbear Labs révèle une campagne d’intrusion informatique baptisée « Opération Snowball ». Pendant plus de deux semaines, un agent autonome basé sur DeepSeek Flash aurait compromis les systèmes d’un opérateur télécom européen et de 13 organisations hébergées sur son infrastructure. Grâce à un jailbreak contournant les mécanismes de sécurité du modèle, l’agent a automatisé la reconnaissance des réseaux, l’exploitation de vulnérabilités, le déplacement latéral et l’extraction de données. Les chercheurs rapportent notamment un accès à des millions de dossiers médicaux via une ancienne base Oracle utilisant des identifiants par défaut. Cette découverte illustre les risques croissants liés à l’utilisation malveillante des agents d’intelligence artificielle.

Podcasts & Interviews

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

CyberEcho – Semaine du 20 au 26 Avril 2026

Voici le resumer de l’actualite cyber de la semaine du 20 au 26 Avril 2026

A Savoir – Les DeepFakes en Cybersecurite

Dans cet épisode de « À savoir », la discussion porte sur la menace croissante que représentent les deepfakes, avec des exemples concrets d’attaques de ce type et des réflexes simples pour s’en protéger. La conversation aborde les bases des deepfakes, des exemples concrets d’attaques de ce type, les moyens de s’en protéger, et se termine par des points clés à retenir et un appel à l’action.

Actualités Cyber

Tunisie : le Forum international des DSI place l’IA utile au cœur de sa 12e édition

La 12e édition du Forum international des directeurs des systèmes d’information (DSI) s’est tenue du 5 au 7 novembre 2026 à Hammamet, en Tunisie.

NightsBridge piraté après son rachat : la cybersécurité, angle mort des acquisitions ?

Le piratage de NightsBridge, plateforme sud-africaine de réservation utilisée par des milliers d’établissements, est survenu quelques semaines après son rachat par un groupe associé aux hommes d’affaires GT Ferreira et Laurie Dippenaar.

Fraude bancaire en Afrique du Sud : pourquoi les clients soupçonnent les employés

En Afrique du Sud, des victimes de fraude bancaire disent avoir du mal à croire que des criminels extérieurs puissent connaître autant de détails sur leurs comptes.

React : une faille critique expose les serveurs à une exécution de code à distance

Une vulnérabilité critique affecte trois packages utilisés par React Server Components. Notée 9,5 sur 10 selon CVSS v4.0, elle pourrait permettre à un attaquant non authentifié d’exécuter du code à distance sur un serveur. Publiée le 14 octobre 2026, l’alerte concerne certaines configurations particulières. Les mainteneurs recommandent néanmoins une mise à jour immédiate.

PolinRider : 12 versions npm piégées utilisent Ethereum pour diffuser un malware

Sonatype Research Labs a découvert douze versions malveillantes réparties dans dix packages npm. Elles dissimulent un chargeur JavaScript associé à PolinRider. Celui-ci interroge la blockchain Ethereum pour localiser un serveur distant, puis télécharge et exécute d’autres charges malveillantes. Particularité inquiétante : le code peut s’activer au chargement d’un module, sans script d’installation npm.

DeepSeek : un agent IA jailbreaké infiltre un opérateur télécom européen et accède à des millions de dossiers médicaux

Une enquête publiée le 8 novembre 2026 par Malbear Labs révèle une campagne d’intrusion informatique baptisée « Opération Snowball ». Pendant plus de deux semaines, un agent autonome basé sur DeepSeek Flash aurait compromis les systèmes d’un opérateur télécom européen et de 13 organisations hébergées sur son infrastructure. Grâce à un jailbreak contournant les mécanismes de sécurité du modèle, l’agent a automatisé la reconnaissance des réseaux, l’exploitation de vulnérabilités, le déplacement latéral et l’extraction de données. Les chercheurs rapportent notamment un accès à des millions de dossiers médicaux via une ancienne base Oracle utilisant des identifiants par défaut. Cette découverte illustre les risques croissants liés à l’utilisation malveillante des agents d’intelligence artificielle.

React : une faille critique expose les serveurs à une exécution de code à distance

Une vulnérabilité critique affecte trois packages utilisés par React Server Components. Notée 9,5 sur 10 selon CVSS v4.0, elle pourrait permettre à un attaquant non authentifié d’exécuter du code à distance sur un serveur. Publiée le 14 octobre 2026, l’alerte concerne certaines configurations particulières. Les mainteneurs recommandent néanmoins une mise à jour immédiate.

PolinRider : 12 versions npm piégées utilisent Ethereum pour diffuser un malware

Sonatype Research Labs a découvert douze versions malveillantes réparties dans dix packages npm. Elles dissimulent un chargeur JavaScript associé à PolinRider. Celui-ci interroge la blockchain Ethereum pour localiser un serveur distant, puis télécharge et exécute d’autres charges malveillantes. Particularité inquiétante : le code peut s’activer au chargement d’un module, sans script d’installation npm.

DeepSeek : un agent IA jailbreaké infiltre un opérateur télécom européen et accède à des millions de dossiers médicaux

Une enquête publiée le 8 novembre 2026 par Malbear Labs révèle une campagne d’intrusion informatique baptisée « Opération Snowball ». Pendant plus de deux semaines, un agent autonome basé sur DeepSeek Flash aurait compromis les systèmes d’un opérateur télécom européen et de 13 organisations hébergées sur son infrastructure. Grâce à un jailbreak contournant les mécanismes de sécurité du modèle, l’agent a automatisé la reconnaissance des réseaux, l’exploitation de vulnérabilités, le déplacement latéral et l’extraction de données. Les chercheurs rapportent notamment un accès à des millions de dossiers médicaux via une ancienne base Oracle utilisant des identifiants par défaut. Cette découverte illustre les risques croissants liés à l’utilisation malveillante des agents d’intelligence artificielle.

GPT-6 Cyber : OpenAI lance un modèle spécialisé dans la recherche de vulnérabilités

OpenAI a présenté GPT-6 Cyber, un modèle d’intelligence artificielle conçu pour rechercher et corriger des vulnérabilités informatiques.

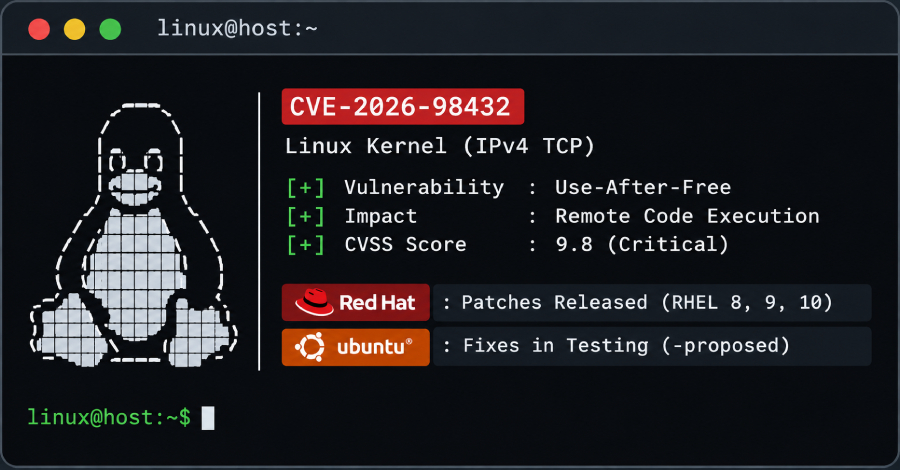
CVE-2026-98432 : Red Hat corrige une faille critique du noyau Linux, Ubuntu encore en attente

Une vulnérabilité critique dans le traitement des connexions TCP IPv4 du noyau Linux pourrait permettre à un attaquant distant non authentifié de provoquer une corruption mémoire et potentiellement une exécution de code à distance. Red Hat a publié des correctifs pour RHEL 8, 9 et 10, tandis que les mises à jour destinées aux versions récentes d’Ubuntu restent en phase de test.
google tv android

Google démantèle XCPE, un botnet intégré à plus de 1,3 million de boîtiers Android

Google et plusieurs partenaires ont démantelé XCPE, une porte dérobée intégrée à plus de 1,3 million de boîtiers Android utilisés pour regarder la télévision ou diffuser des contenus.

NightsBridge piraté après son rachat : la cybersécurité, angle mort des acquisitions ?

Le piratage de NightsBridge, plateforme sud-africaine de réservation utilisée par des milliers d’établissements, est survenu quelques semaines après son rachat par un groupe associé aux hommes d’affaires GT Ferreira et Laurie Dippenaar.

Fraude bancaire en Afrique du Sud : pourquoi les clients soupçonnent les employés

En Afrique du Sud, des victimes de fraude bancaire disent avoir du mal à croire que des criminels extérieurs puissent connaître autant de détails sur leurs comptes.

Clonage de voix et deepfakes : la CDP du Sénégal alerte contre les escroqueries par IA

La Commission de protection des données personnelles (CDP) du Sénégal alerte sur la multiplication des escroqueries utilisant le clonage vocal et les deepfakes.

Inscrivez vous à notre newsletter

Pour ne pas manquer toute l’actualité de la cybersécurité